Briefing da missão
Durante a manhã, a empresa TechNova percebeu que alguns dados internos apareceram em uma página externa. A equipe de segurança encontrou evidências em uma foto, mensagens criptografadas e registros do sistema.
A missão de vocês é descobrir como o vazamento aconteceu e qual falha foi explorada.
Fase 1 — Análise da foto da cena
A primeira evidência é uma foto da mesa de trabalho usada momentos antes do vazamento. Observem a imagem com atenção e anotem tudo que pode ser relevante para a investigação.
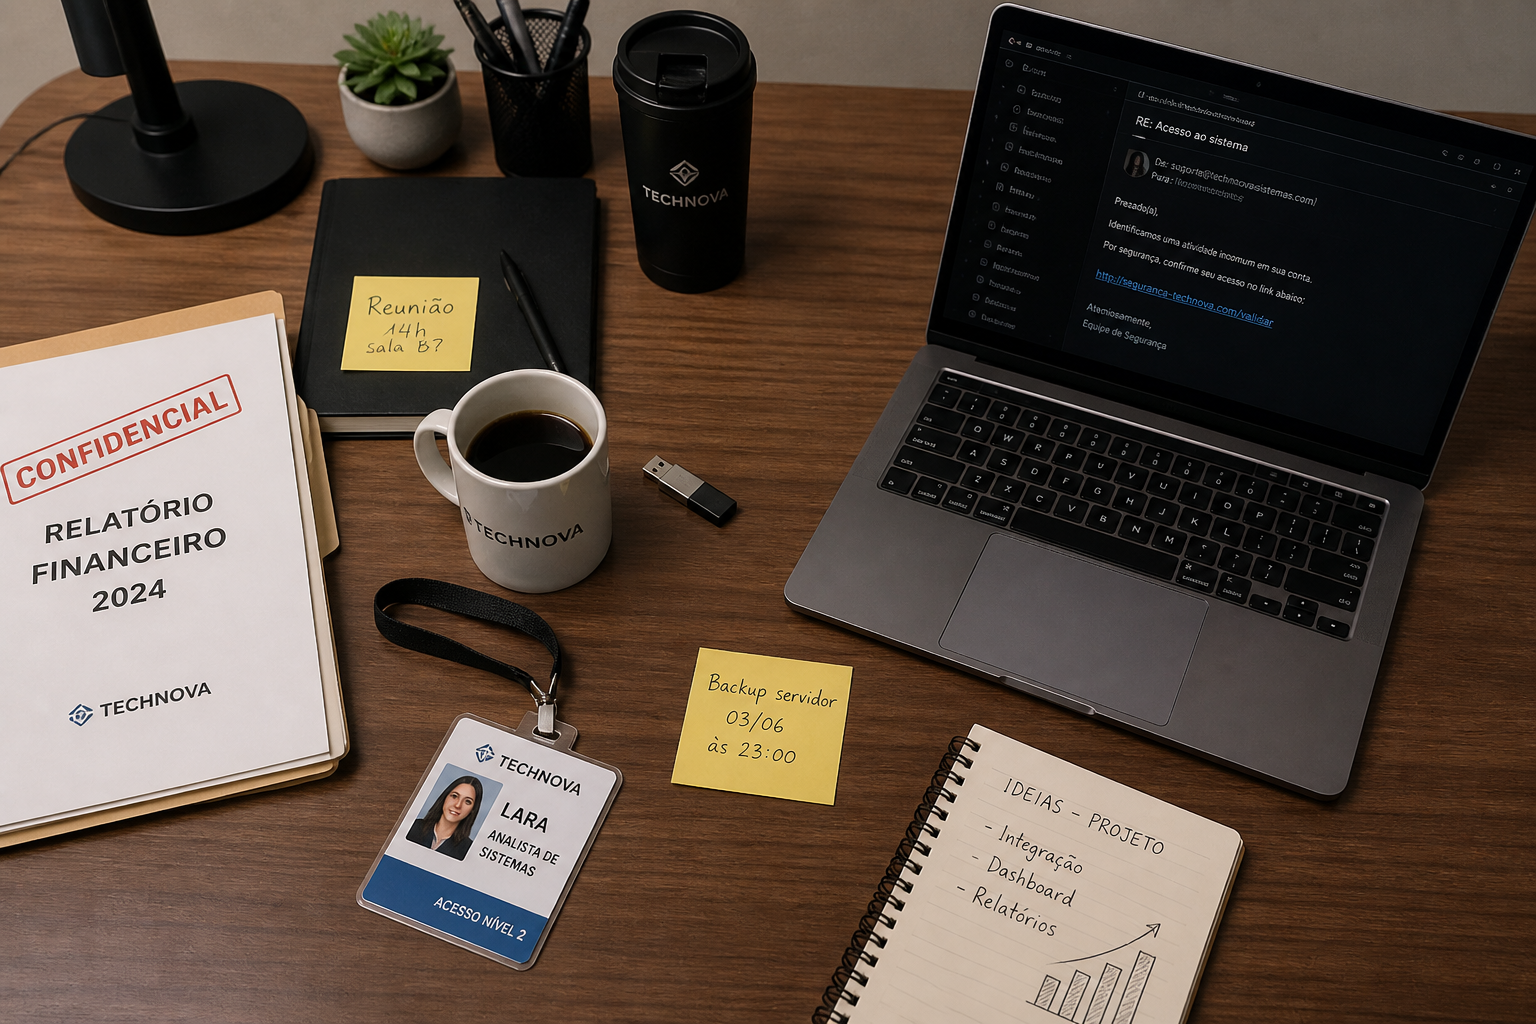
Imagem da evidência: salve a foto como mesa-technova.png dentro da pasta img.
Fase 2 — Validação de evidências
Agora, sem voltar imediatamente para a foto, selecione quais evidências sua equipe conseguiu identificar. O sistema só libera a próxima etapa se houver pistas suficientes.
Selecione as evidências encontradas
Fase 3 — Organização das pistas
Com as evidências validadas, o sistema organizou alguns elementos importantes da cena. Usem as pistas para descobrir a senha temporária.
Dica discreta: alguns objetos da imagem podem ser clicáveis.
Fase 4 — A senha fraca
A investigação encontrou seis senhas usadas na empresa. Qual delas é a mais segura?
Fase 5 — Mensagem criptografada
A equipe encontrou uma mensagem codificada. Para decifrar, volte cada letra 3 posições no alfabeto.
Fase 6 — Pista escondida no código
Nem toda informação aparece na tela. Às vezes, uma pista pode estar escondida no próprio código da página.
Use o botão direito do mouse e escolha Inspecionar ou pressione Ctrl + Shift + I. Procure uma pista escondida no HTML.
Fase 7 — Identificação do golpe
A investigação encontrou um e-mail recebido antes do acesso remoto suspeito. Analise a mensagem e identifique o indício técnico mais forte de phishing.
Olá,
Identificamos uma atividade incomum em sua conta. Para manter seu acesso ativo, confirme suas credenciais no link abaixo:
http://technova-seguranca.net/login
Atenciosamente,
Equipe de Suporte
Fase 8 — Análise do log de acesso
Após o clique no e-mail suspeito, a equipe encontrou registros de acesso ao sistema. Revele os logs e analise a sequência para identificar o início do acesso indevido.
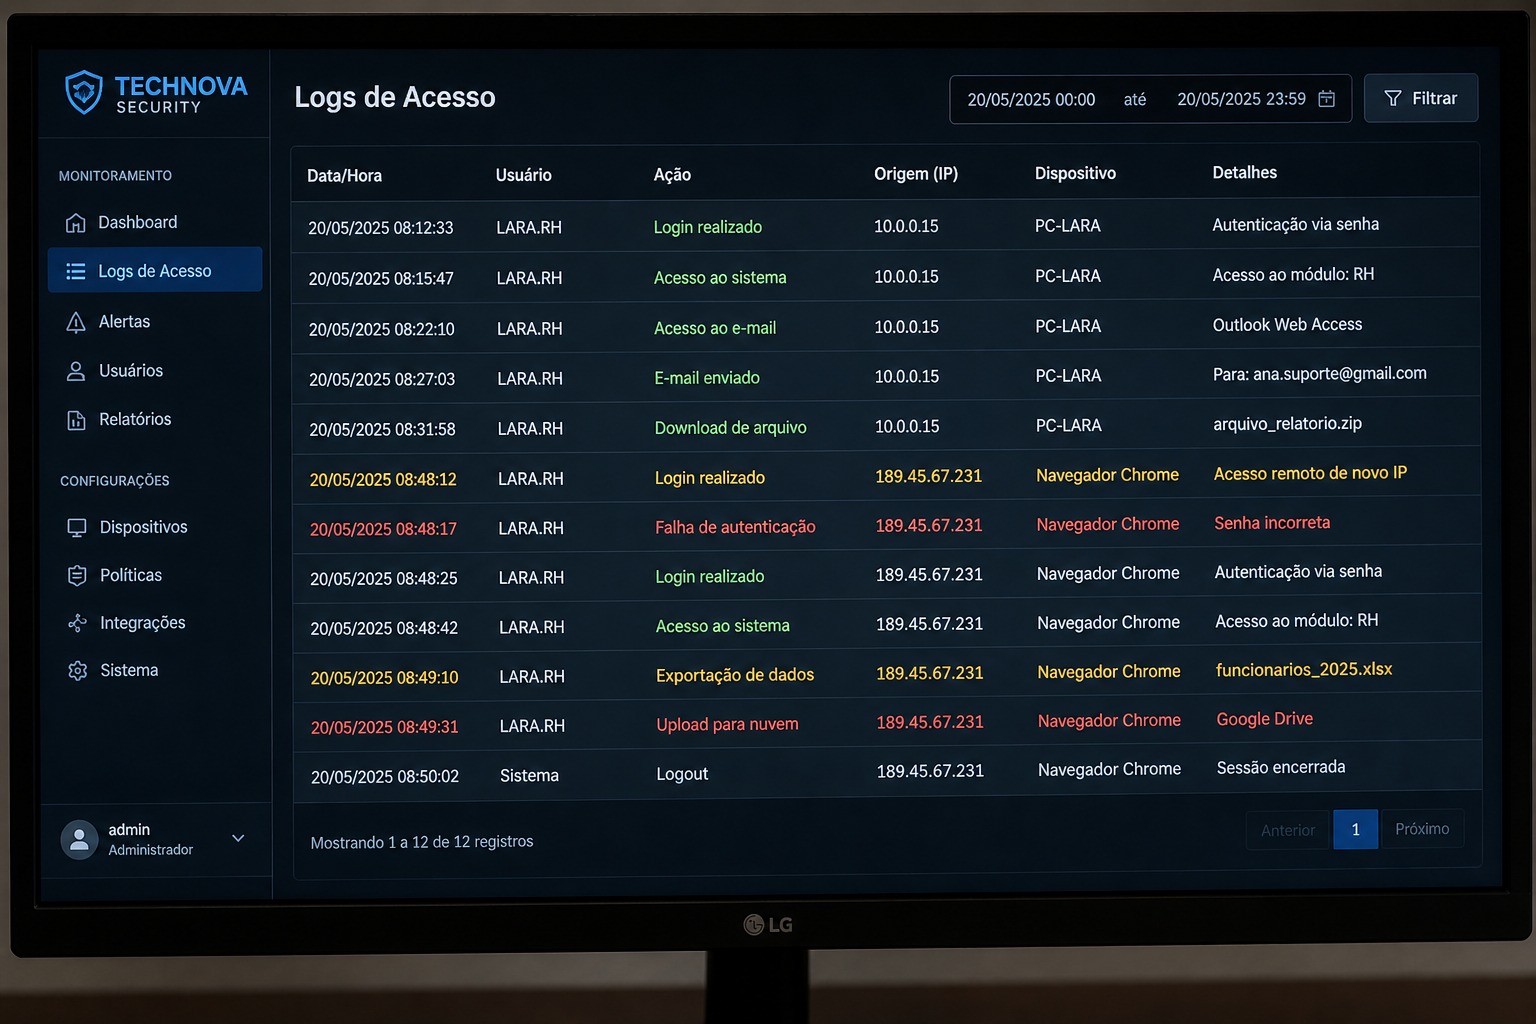
Analise os eventos exibidos na tela e identifique o primeiro sinal de acesso indevido.
Fase 9 — Análise final do incidente
A equipe precisa agora concluir o que aconteceu e indicar a causa raiz do vazamento.
Com base nas evidências:
- E-mail com link suspeito
- Download de arquivo externo
- Login remoto por IP desconhecido
- Uso de credenciais válidas
Lara
Clicou em um link falso enviado por e-mail e digitou sua senha em um site não confiável.
Lara
Utilizou uma senha fraca e fácil de descobrir pelos invasores.
Lara
Ignorou sinais suspeitos no e-mail porque acreditou que a mensagem era oficial da empresa.
Investigação concluída
O vazamento aconteceu após um ataque de phishing. A colaboradora Lara acessou um link falso, inseriu suas credenciais e permitiu o acesso externo ao sistema.
O problema não foi apenas técnico, mas humano.
Durante a oficina, vocês usaram lógica, observação, criptografia, análise de segurança e programação web. Esses são alguns dos caminhos estudados em Ciência da Computação.